
一、前言
随着互联网技术的快速发展,越来越多的个人开发者、企业和站长开始将业务部署到云服务器和 VPS 上。从个人博客、企业官网,到在线商城、API 接口以及各种自建服务,Web 应用已经成为我们日常工作和生活中不可或缺的一部分。
但与此同时,网络安全问题也变得越来越严峻。
近年来,各类网络攻击和数据安全事件频频发生,SQL 注入、XSS 跨站脚本攻击、恶意爬虫、暴力破解、CC 攻击以及服务器漏洞利用等安全威胁层出不穷。一旦网站存在安全漏洞,轻则网站无法正常访问,重则可能导致用户数据泄露、网站被篡改,甚至整个服务器被入侵。
例如,2026 年 8 月,国内安全机构披露了新型 Sorry 勒索病毒攻击事件,该病毒利用存在漏洞的 Web 管理面板入侵 Linux 服务器,进一步实施数据窃取、文件加密以及内网横向移动等攻击。这也再次提醒我们:面向互联网开放的服务器和 Web 服务,必须重视安全防护。
对于大多数个人站长来说,可能并没有专业的安全团队,也没有足够的预算购买昂贵的商业防火墙。那么,有没有一款能够自行部署、操作简单,同时又具备较强 Web 攻击防护能力的安全工具呢?
今天就给大家介绍一款国产开源项目——雷池 WAF(SafeLine)。
它是由长亭科技推出的一款 Web 应用防火墙,基于智能语义分析技术,通过在网站和互联网之间增加一道安全防护屏障,对进入网站的 HTTP/HTTPS 流量进行检测和过滤,帮助我们识别并拦截恶意请求。
更重要的是,雷池提供社区版,可以通过自己的 Linux 服务器进行私有化部署。对于拥有 VPS、云服务器或者 NAS 的朋友来说,可以为自己托管的网站增加一道安全防线。
接下来,我们就一起认识一下雷池 WAF,看看它究竟有哪些功能,以及为什么值得个人站长和开发者关注。
二、什么是雷池 WAF?
雷池(SafeLine)是一款由长亭科技推出的 Web 应用防火墙(Web Application Firewall,简称 WAF)。
简单来说,WAF 就是专门用来保护网站和 Web 应用的一种安全防护系统。
我们平时访问网站时,浏览器会向服务器发送 HTTP 或 HTTPS 请求,服务器接收到请求后,再返回对应的网页内容。
如果网站直接暴露在公网中,那么任何人都可以向网站发起请求,其中既包括正常用户,也可能包含恶意爬虫、漏洞扫描器以及黑客发送的攻击请求。
而部署 WAF 之后,请求就需要先经过防火墙检测,再由 WAF 决定是否将请求转发给真正的网站服务器。
雷池采用的就是这种反向代理接入方式。
其基本工作流程如下:
          正常用户 / 恶意攻击者
                    |
                    |
               HTTP / HTTPS
                    |
                    v
             +-------------+
             |   雷池 WAF   |
             |             |
             | 流量检测分析 |
             | 攻击识别拦截 |
             | 访问行为控制 |
             +-------------+
                    |
              合法请求放行
                    |
                    v
             +-------------+
             |   网站源站   |
             |             |
             | Nginx / PHP |
             | WordPress   |
             | 其他 Web 应用|
             +-------------+
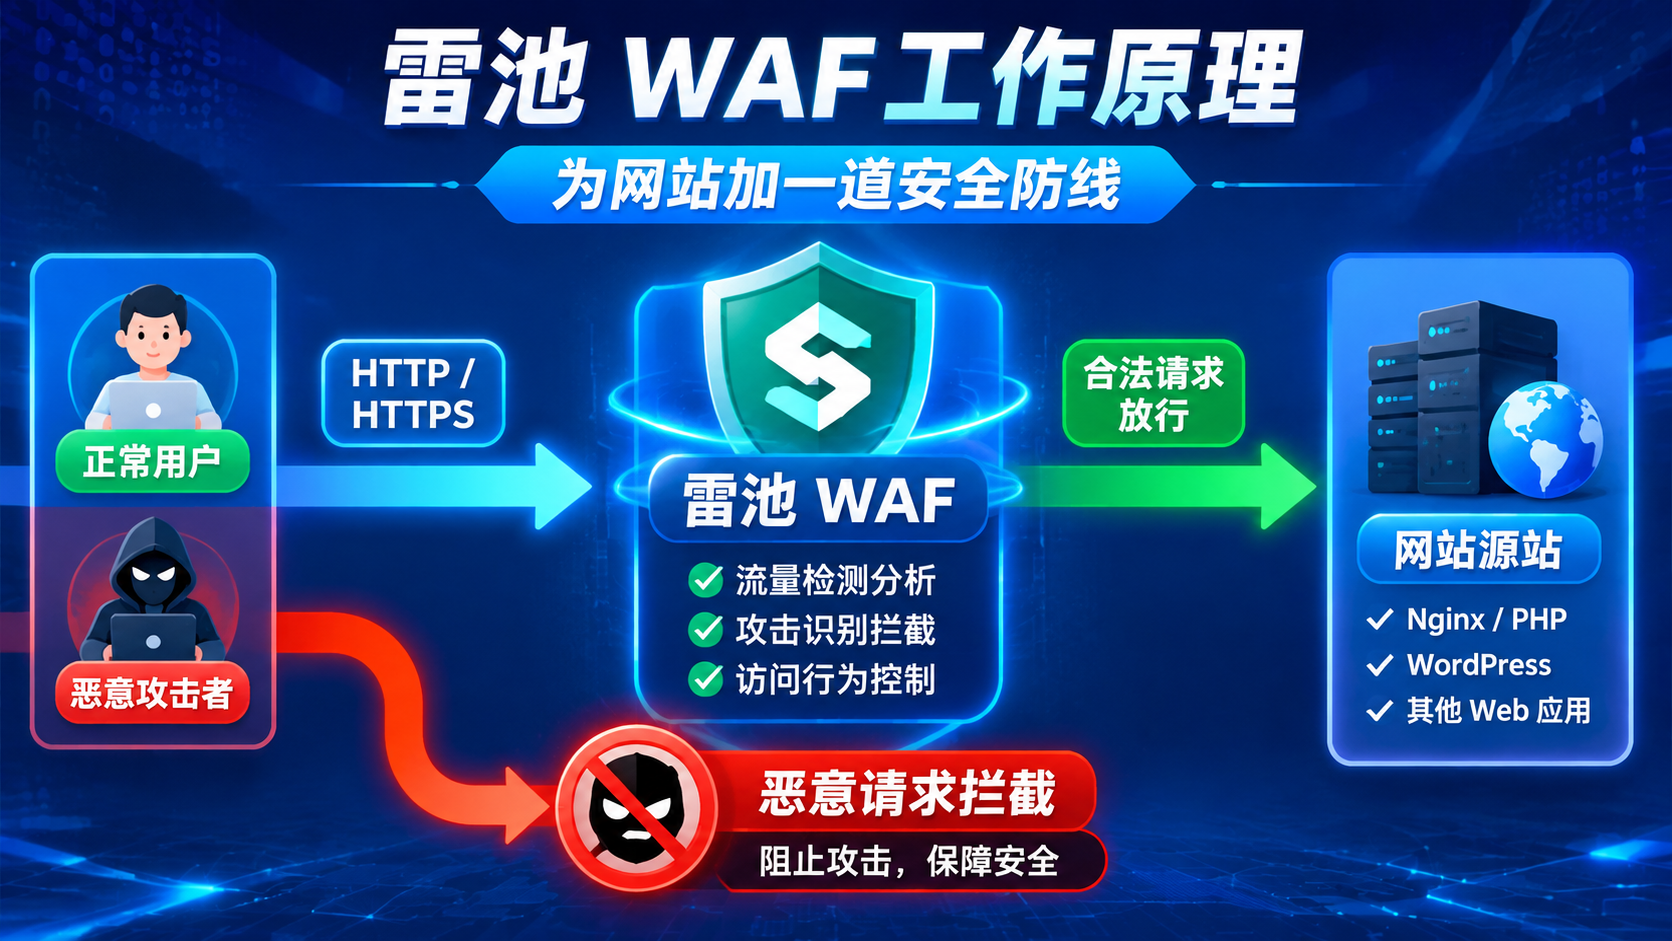
当用户访问网站时,请求首先到达雷池 WAF。
雷池会对请求内容进行分析,判断是否存在 SQL 注入、XSS、命令注入、恶意扫描等攻击行为。
如果请求正常,就会将其转发到后端源站;如果检测到恶意请求,则会根据防护策略进行拦截。
这样一来,即使网站仍然存在一些尚未修复的 Web 层安全风险,也能够通过 WAF 增加一道防护屏障,降低网站受到攻击的概率。
需要注意的是,WAF 并不是万能的,它不能代替服务器系统加固、漏洞修复和数据备份,但可以有效补充传统服务器安全措施。
三、雷池 WAF 有哪些核心功能?
雷池并不只是一个简单的 HTTP 流量过滤工具,它还提供了多种实用的安全防护能力。
下面介绍几个比较值得关注的功能。
1. Web 攻击防护
这是 WAF 最核心的功能。
雷池基于智能语义分析检测技术,对进入网站的 HTTP 请求进行检测,可以识别和拦截多种常见 Web 攻击。
包括:
- SQL 注入攻击(SQL Injection)
- XSS 跨站脚本攻击
- 命令注入攻击
- 代码注入攻击
- CRLF 注入
- LDAP 注入
- XPath 注入
- XXE 外部实体注入
- SSRF 服务端请求伪造
- RCE 远程代码执行
- 路径遍历攻击
- 网站后门等恶意请求
举个例子:
假设我们的网站存在一个用户搜索功能,正常用户可能会提交这样的请求:
https://example.com/search?keyword=linux
但攻击者可能会尝试提交包含 SQL 注入语句的恶意请求:
https://example.com/search?keyword=' OR 1=1--
如果网站本身没有做好输入过滤和参数化处理,这类请求就可能成为攻击入口。
部署雷池之后,它可以对进入网站的请求进行分析,识别其中的恶意攻击特征,并根据防护策略拦截风险请求。
2. CC 攻击防护与访问频率限制
相信不少站长都遇到过这样的情况:
网站平时访问量并不大,但是突然出现大量请求,服务器 CPU 和内存占用迅速升高,网站响应变慢,甚至直接无法访问。
这其中就可能存在恶意流量或者 CC 攻击。
CC 攻击通常通过大量 HTTP 请求持续消耗服务器资源,让正常用户无法访问网站。
雷池提供了基于源 IP 的访问频率限制功能。
我们可以根据网站实际情况配置访问频率策略,例如:
- 限制单个 IP 的请求频率。
- 对短时间内频繁访问的客户端进行限制。
- 针对特定网站或路径设置访问规则。
- 对异常访问行为进行拦截。
通过这些策略,可以在一定程度上缓解 HTTP 层面的 CC 攻击和恶意请求滥用。
需要注意,雷池主要处理 Web 层攻击,不能代替云厂商的高防服务,也不能单独解决所有网络层 DDoS 攻击。
3. Bot 防护与人机验证
现在很多网站都会遇到恶意爬虫的问题。
例如:
- 自动化程序批量采集网站内容。
- 爬虫频繁请求网站接口。
- 漏洞扫描器自动探测网站漏洞。
- 自动化程序尝试登录后台。
- 恶意机器人批量访问网站。
这些请求不仅会消耗服务器资源,还可能影响网站的正常运营。
雷池提供了 Bot 防护和人机验证功能。
开启之后,雷池会综合分析客户端的访问行为,例如:
- 客户端源 IP 是否存在恶意行为。
- 当前访问环境是否为真实浏览器。
- 浏览器是否存在异常监控或调试行为。
- 键盘、鼠标等交互行为是否符合正常用户习惯。
通过综合判断区分正常用户和自动化程序。
正常用户可以继续访问网站,而部分恶意爬虫和自动化请求则会受到限制。
对于经常遭遇恶意采集、自动化扫描的网站来说,这项功能还是非常实用的。
4. 身份认证
有时候,我们并不希望某些网站或服务直接对所有互联网用户开放。
例如:
- 内部管理后台。
- 测试环境。
- 私人项目管理页面。
- 尚未正式上线的网站。
- 只允许特定人员访问的 Web 服务。
雷池提供了身份认证功能。
我们可以为指定的网站配置用户名和密码,用户访问时必须先通过身份验证,才能继续访问后端服务。
此外,官方文档还提供了钉钉、企业微信、GitHub、OIDC、CAS、LDAP 等相关身份认证集成教程。
这对于需要保护内部管理系统或者私人服务的用户来说,是一个非常实用的功能。
5. 动态防护
雷池还提供了动态防护能力。
简单来说,就是在不改变用户正常浏览体验的情况下,对网页中的 HTML 和 JavaScript 代码进行动态处理,让页面代码在不同访问过程中呈现随机变化的形态。
这样可以增加自动化程序分析和识别网页内容的难度,从而提高网站抵御部分自动化攻击和爬虫的能力。
对于一些需要保护前端页面的网站来说,这也是一项值得关注的安全功能。
四、雷池 WAF 的管理界面
除了安全防护能力之外,雷池还有一个比较直观的 Web 管理控制台。
我们不需要每天通过命令行查看复杂的防火墙规则,就可以直接在浏览器中完成大部分日常管理操作。
通过管理界面,可以查看和管理:
- 网站防护应用。
- 实时访问流量。
- 攻击事件记录。
- 黑名单与白名单。
- CC 防护配置。
- Bot 防护策略。
- 身份认证配置。
- 安全防护规则。
- 流量分析与统计报表。
例如,当网站遭遇 SQL 注入或者恶意扫描时,我们可以进入攻击事件页面,查看相关请求记录,了解攻击来源、请求路径以及攻击类型。
如果发现某个 IP 存在持续恶意访问行为,还可以结合黑白名单和访问控制策略进行处理。
对于个人站长而言,这种可视化管理方式能够降低日常安全运维的门槛。
五、哪些人适合使用雷池 WAF?
如果你拥有自己的 VPS、云服务器或者 NAS,并且运行着对外开放的网站,那么雷池就值得了解一下。
以下几种场景尤其适合:
1. 个人博客和内容网站
例如 WordPress、Typecho、Halo 等博客系统。
这些网站通常需要开放公网访问,同时还可能存在评论接口、用户登录、搜索功能等入口。
部署雷池之后,可以对网站请求进行检测,拦截部分恶意扫描、SQL 注入和 XSS 攻击。
2. 企业官网和业务系统
企业网站通常涉及客户信息、业务数据以及管理后台。
通过 WAF 对外部访问流量进行检测,可以增加网站的安全防护能力,降低常见 Web 攻击带来的风险。
3. Docker 自建服务
对于喜欢使用 Docker 部署各种开源项目的朋友来说,可能会在一台 VPS 上运行多个 Web 服务。
例如:
- OpenList
- Memos
- Halo
- Typecho
- Nextcloud
- 各种自建管理面板
这些服务如果需要通过域名对外开放,就可以考虑使用雷池统一进行 Web 流量防护。
4. API 接口和 Web 应用
如果你开发了自己的 Web 应用或者 API 服务,也可以将雷池部署在服务入口处,对进入应用的 HTTP 请求进行检测和访问控制。
六、雷池 WAF 的部署方式
雷池支持在 Linux 服务器上部署,官方提供了相应的安装与配置文档。
对于个人用户来说,可以准备一台 VPS 或者云服务器,通过 Docker 相关环境安装雷池。
基本部署结构如下:
                  Internet
                      |
                      |
                  域名解析
                      |
                      v
                +-----------+
                |  雷池 WAF  |
                |           |
                | Docker    |
                | 管理控制台 |
                +-----------+
                      |
                      |
                 内部网络转发
                      |
           +----------+----------+
           |          |          |
           v          v          v
        网站 A     网站 B      网站 C
        WordPress   Halo       OpenList
部署完成后,我们可以通过雷池的管理控制台添加需要防护的网站。
一般流程如下:
- 安装雷池 WAF。
- 登录雷池 Web 管理控制台。
- 添加需要防护的网站域名。
- 配置网站对应的源站 IP 和端口。
- 根据需要配置 HTTPS 证书。
- 调整相关安全防护策略。
- 将域名解析指向雷池服务器。
- 测试网站访问和安全防护效果。
这样,原本直接暴露在公网中的网站,就可以通过雷池进行统一的 Web 流量检测和防护。
需要注意的是,部署时要提前规划好端口、域名解析、HTTPS 证书和反向代理关系,避免与原有 Nginx、CDN 或其他反向代理服务发生冲突。
另外,如果源站仍然可以被公网直接访问,攻击者就可能绕过 WAF 直接访问源站。因此,建议结合服务器防火墙和安全组限制源站访问,只允许可信的 WAF 节点访问对应的 Web 服务端口。
准备条件
1)一台服务器
我们使用莱卡云VPS来演示,建议选择境外云服务器
需要vps的可以看以下信息
(雷池waf最低配置需求:1 核 CPU / 2 GB 内存 / 5 GB 磁盘)
莱卡云官网
2)本教程使用到的项目
本教程使用的官方github地址
https://github.com/chaitin/SafeLine
如果感觉有用,请帮忙点个stars
3)环境依赖
安装雷池前请确保你的系统环境符合以下要求
操作系统:Linux
CPU 指令架构:x86_64, arm64
CPU 指令架构:x86_64 架构必须支持 ssse3, 推荐支持 avx2指令集
软件依赖:Docker 20.10.14 版本以上
软件依赖:Docker Compose 2.0.0 版本以上
最低资源需求:1 核 CPU / 2 GB 内存 / 5 GB 磁盘
可以根据以下命令来查看相关信息
uname -m                                    # 查看指令架构
cat /proc/cpuinfo| grep "processor"         # 查看 CPU 信息
lscpu | grep ssse3                          # 确认 CPU 是否支持 ssse3 指令集
lscpu | grep avx2                          # 确认 CPU 是否支持 avx2 指令集
docker version                              # 查看 Docker 版本
docker compose version                      # 查看 Docker Compose 版本
docker-compose version                      # 查看老版本 docker-compose 版本
free -h                                     # 查看内存信息
df -h                                       # 查看磁盘信息
自动安装
一键安装:3 分钟即可完成自动安装。
bash -c "$(curl -fsSLk https://waf-ce.chaitin.cn/release/latest/manager.sh)"
直接选择1安装
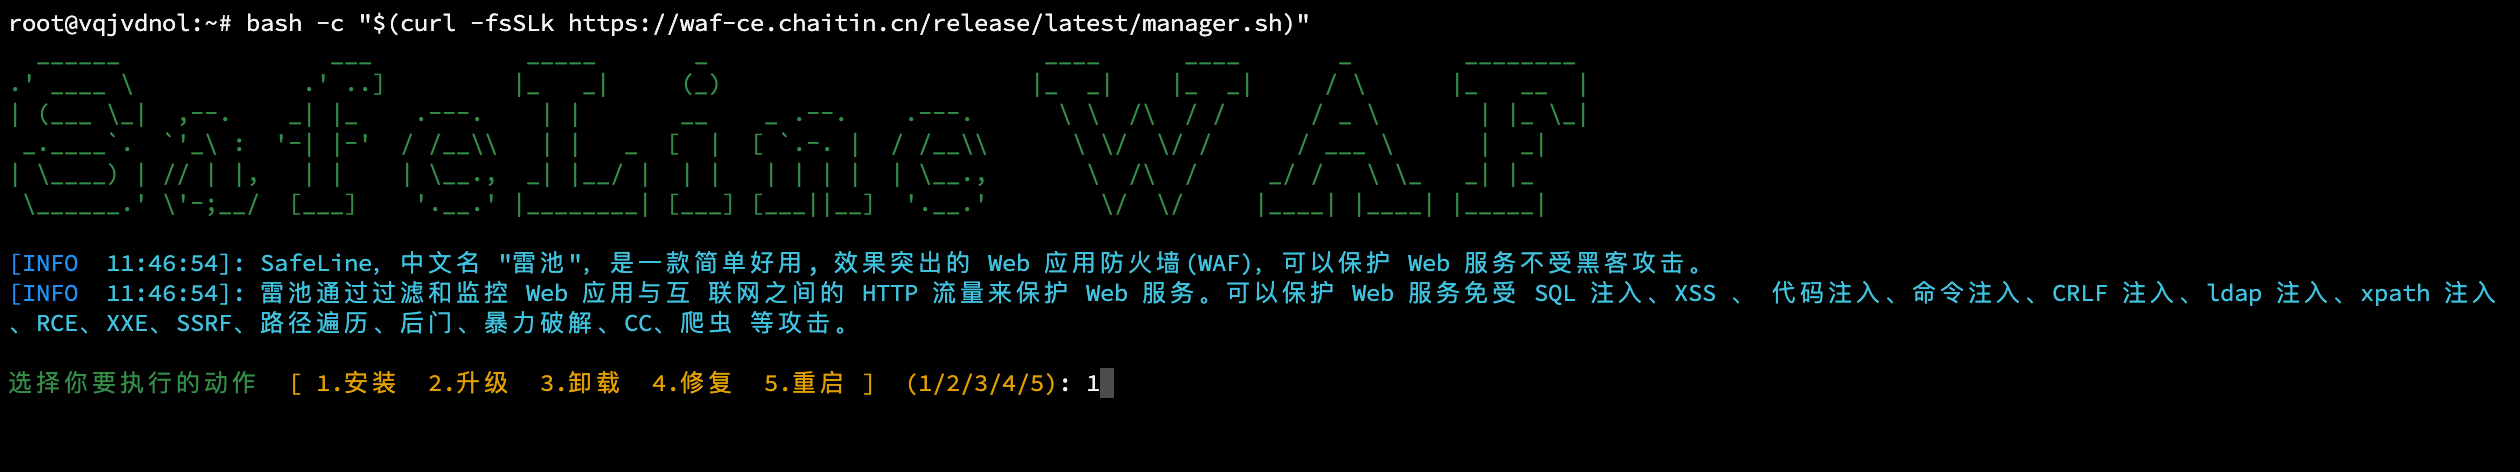
由于我是全新的Linux系统没有安装docker环境我们就直接y

直接默认回车即可

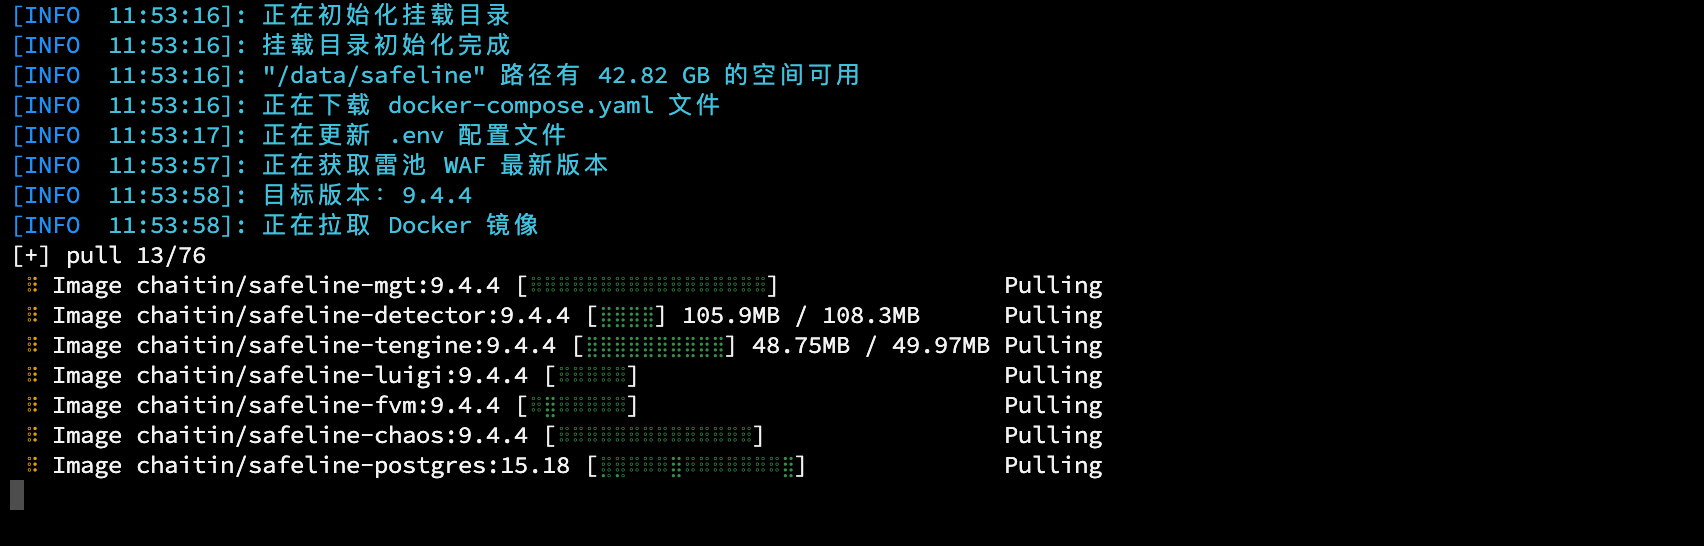
正在安装
安装完成-已经给出web登录地址以及用户名密码
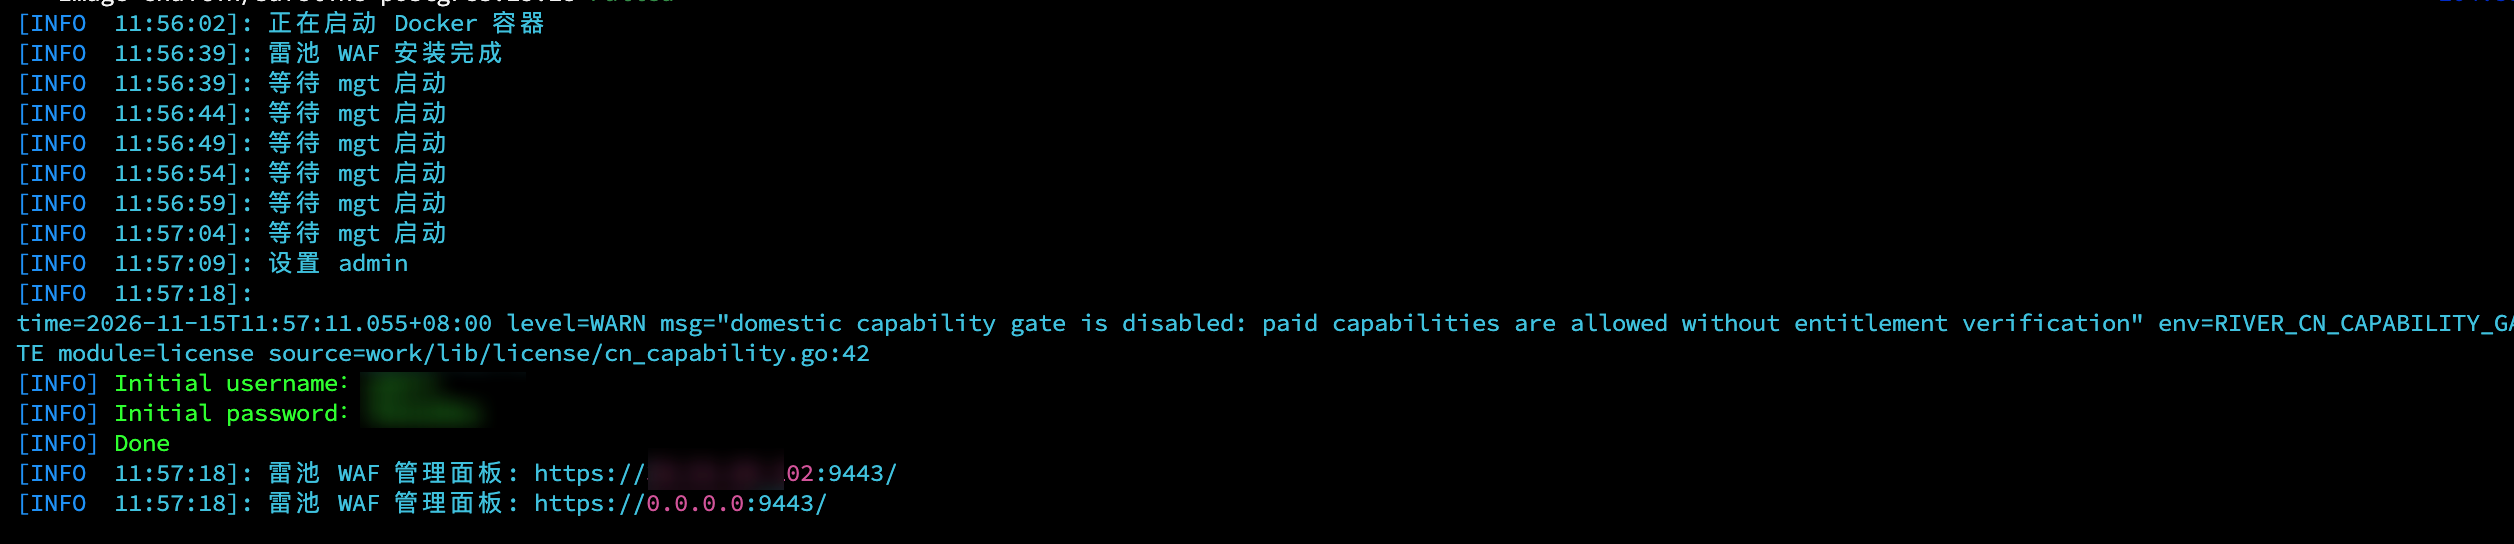
命令执行成功则代表雷池安装成功,现在你可以访问雷池控制台了
点击高级
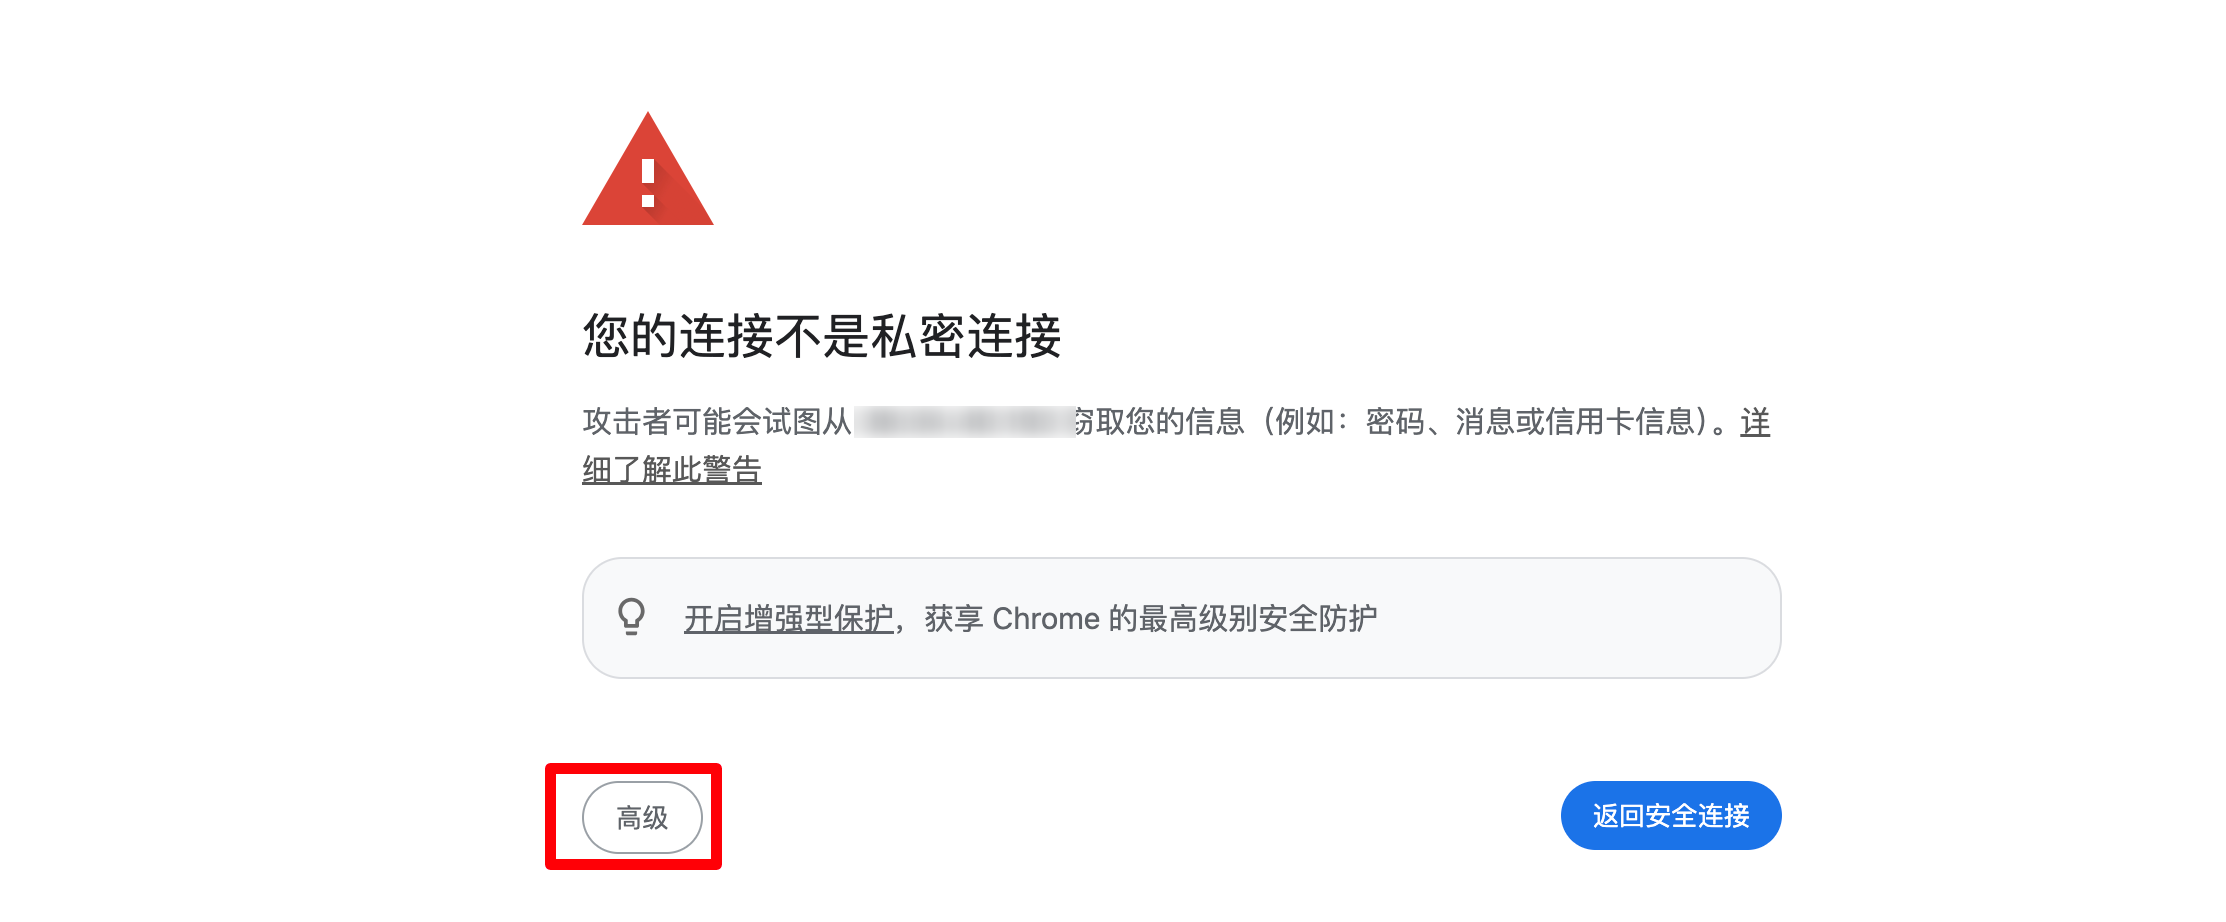
继续前往即可
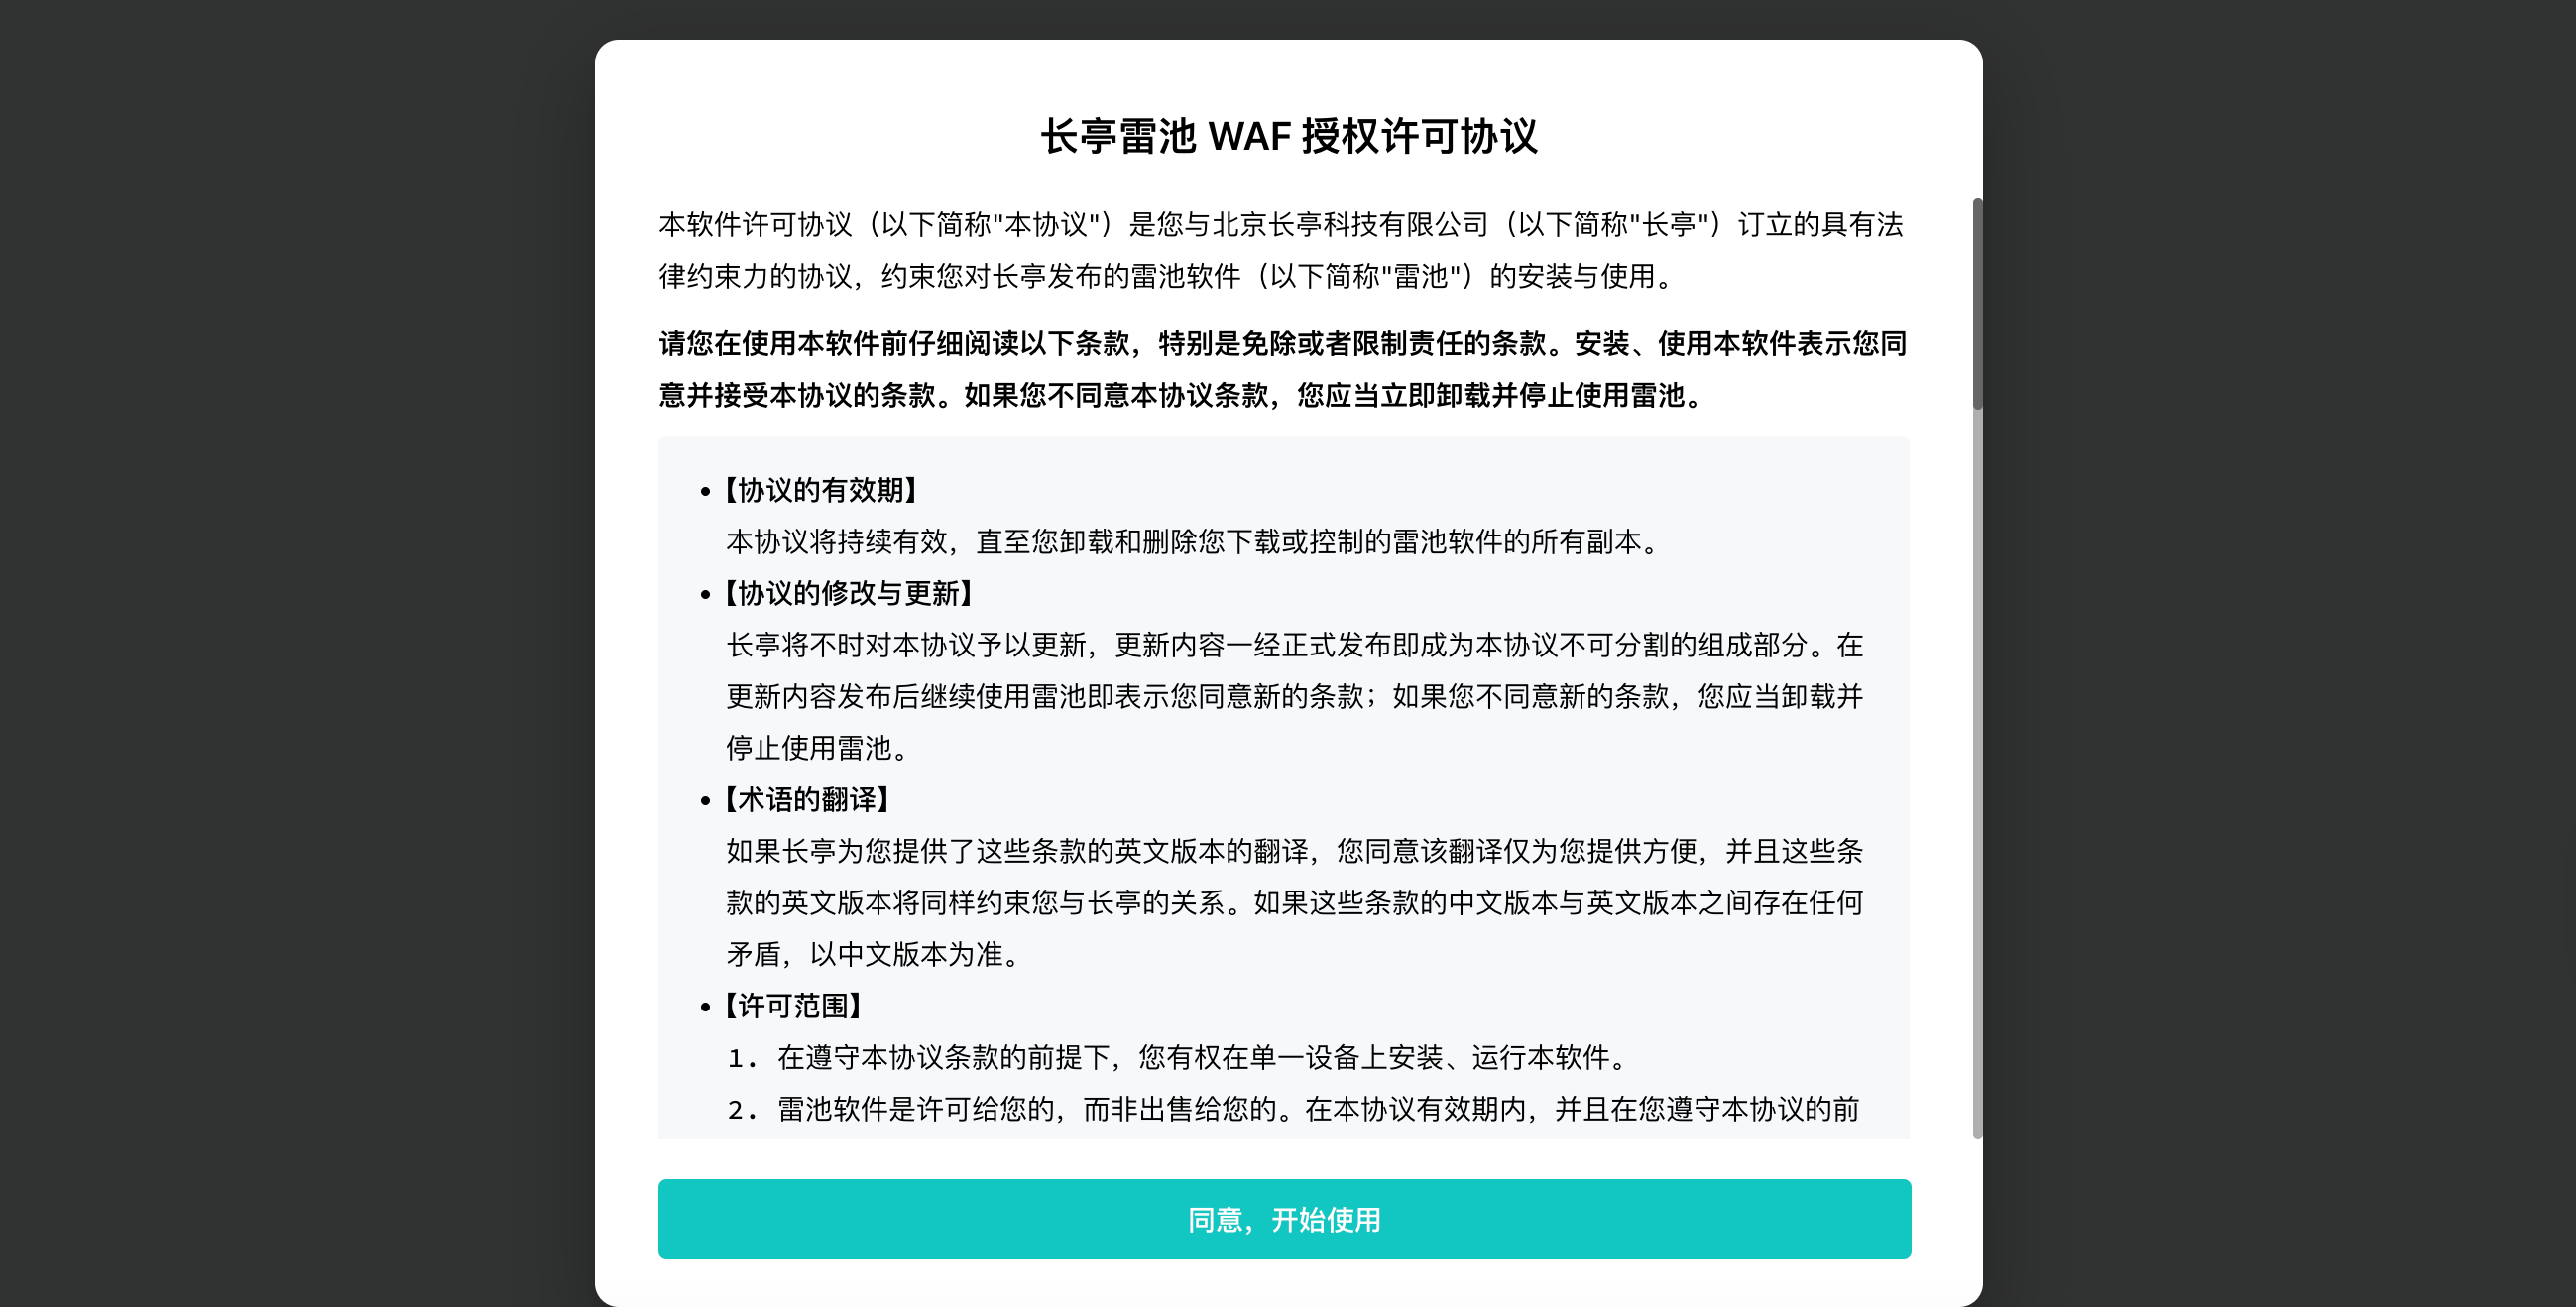
同意开始使用-登录成功
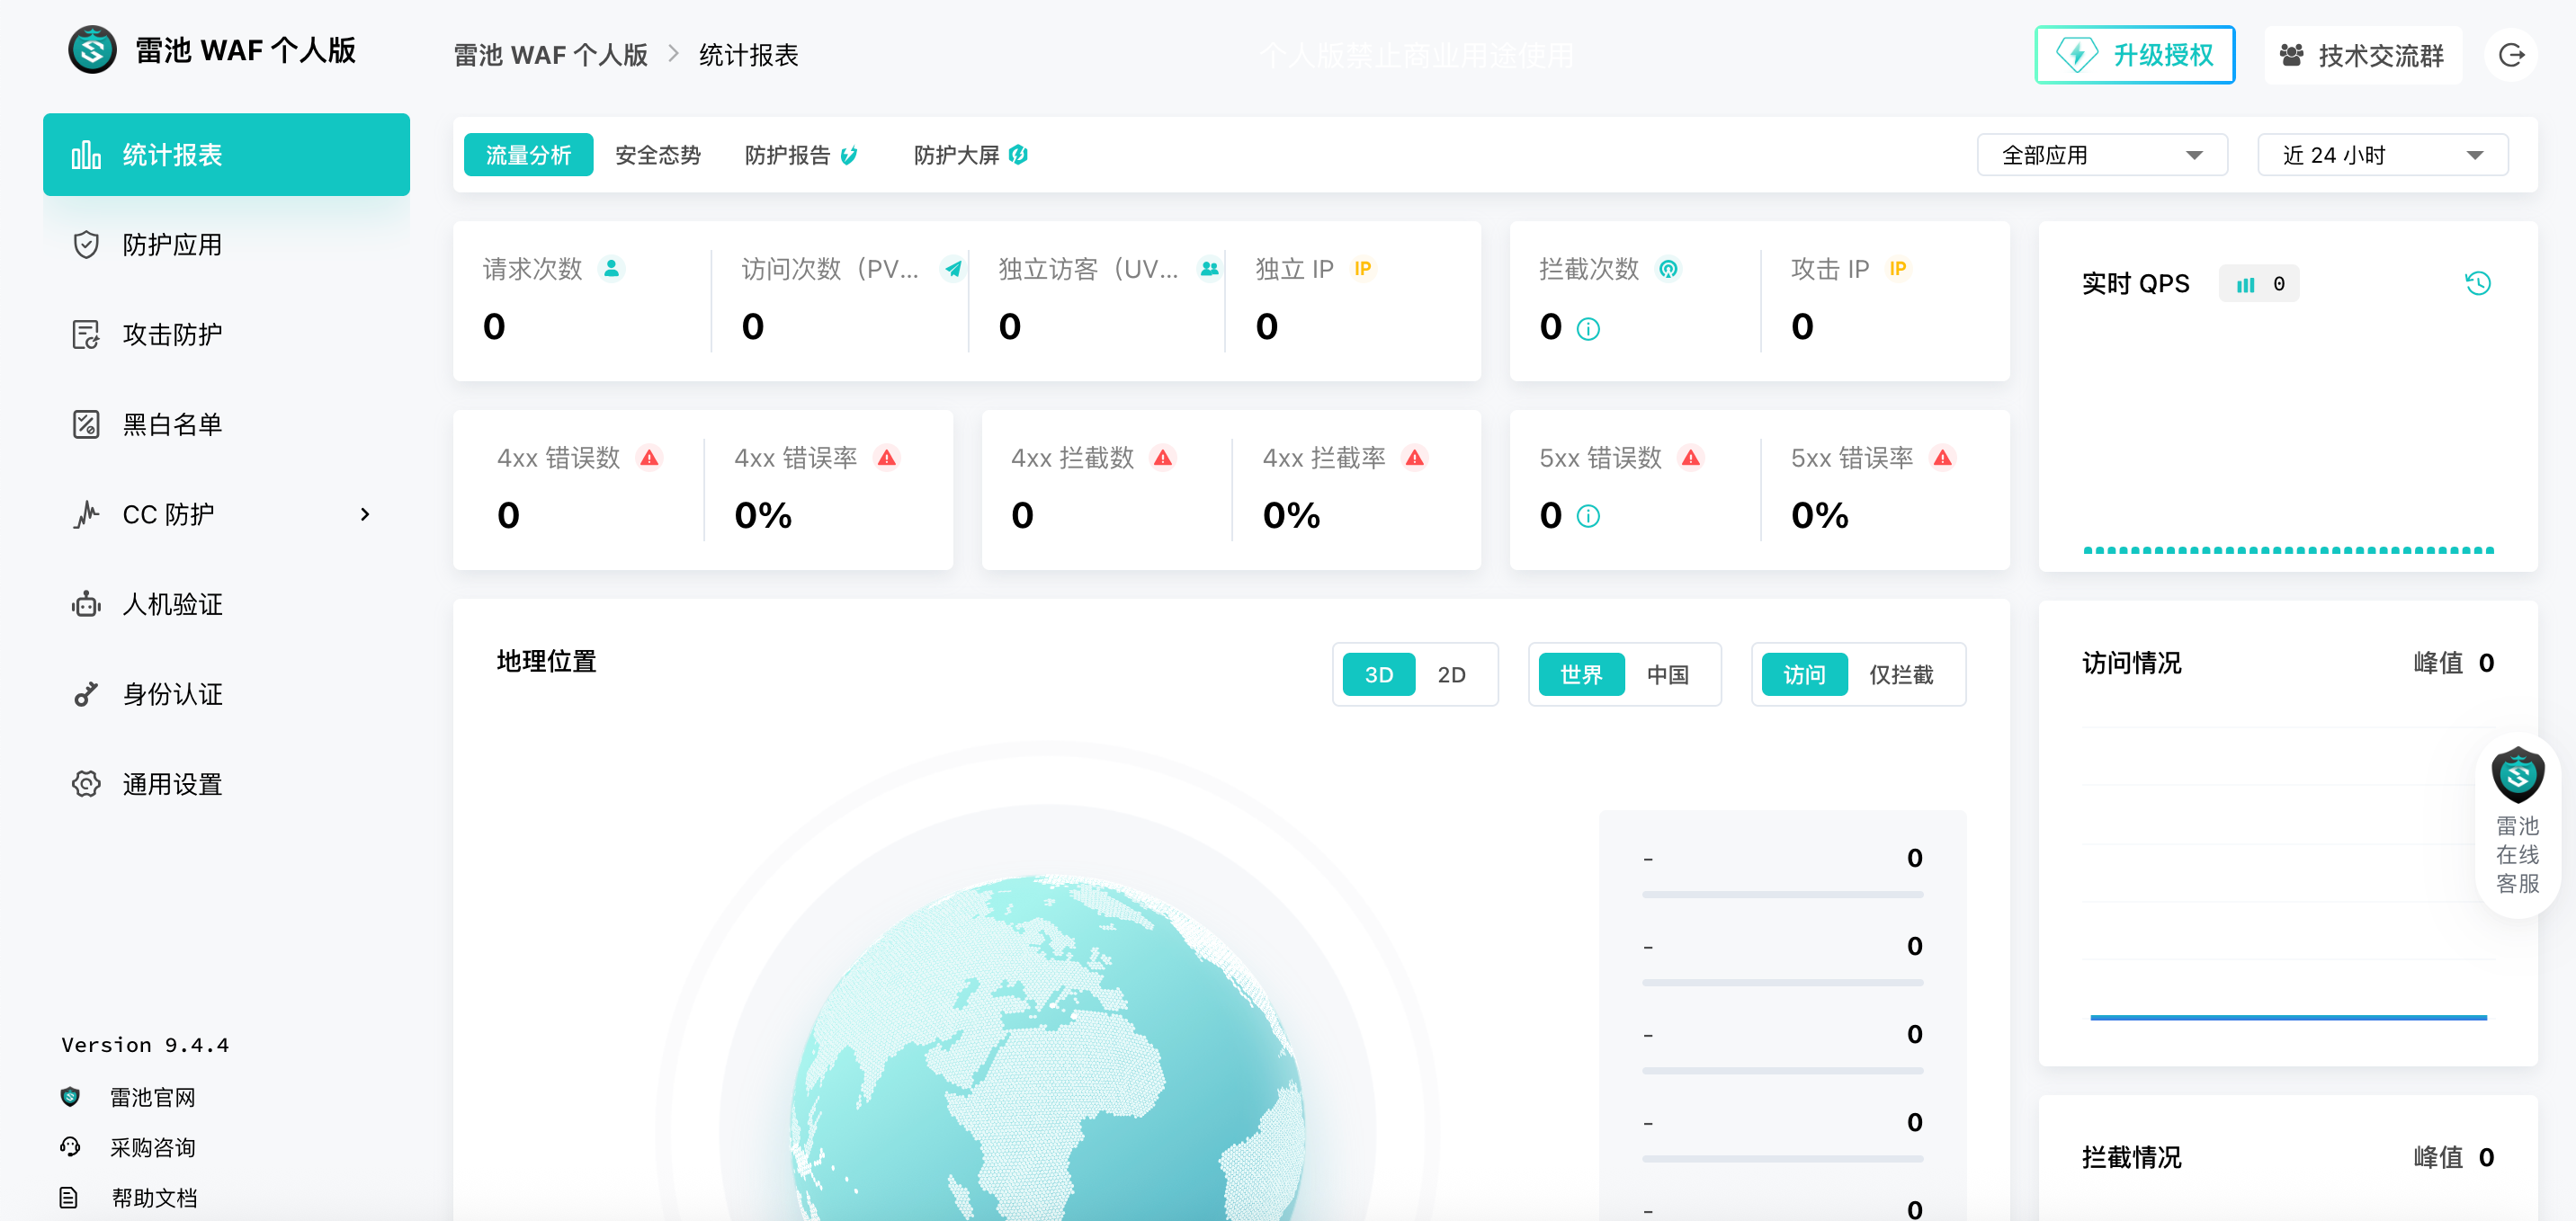
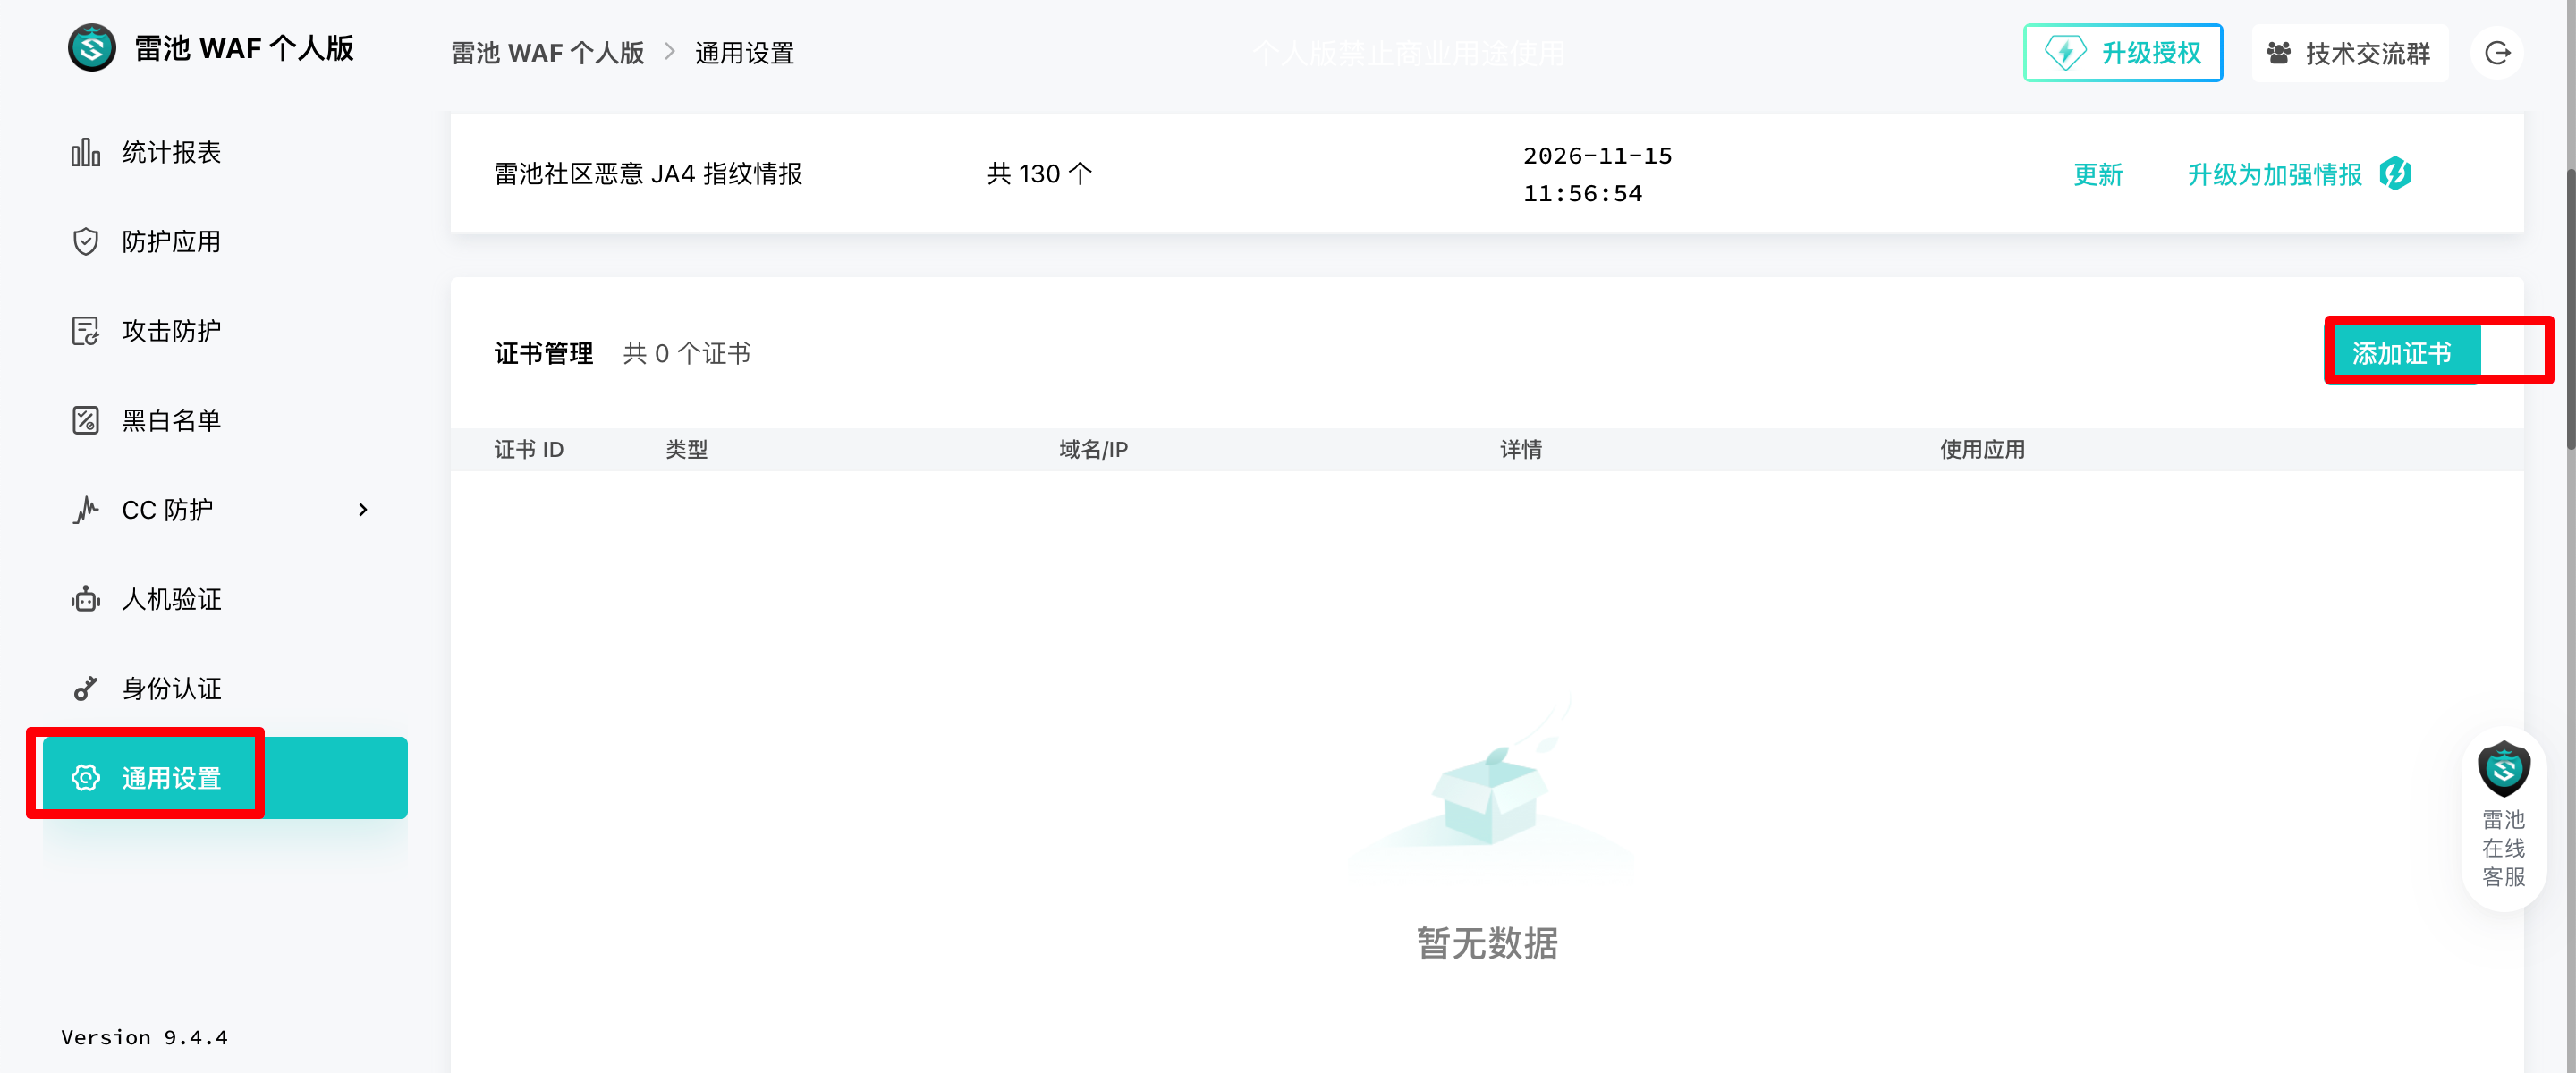
先添加一个SSL证书
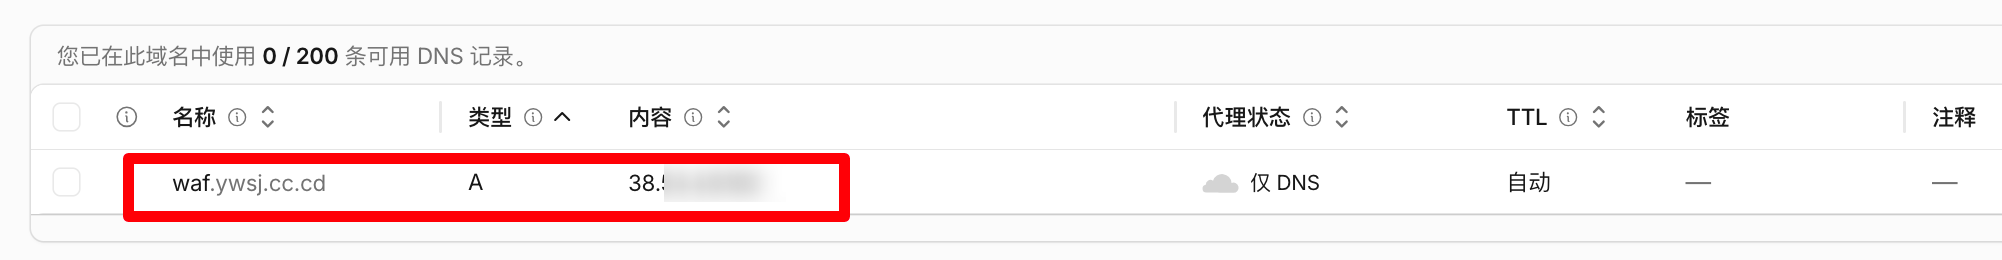
记得先到域名管理商(比如cloudflare)做A记录到本机ip
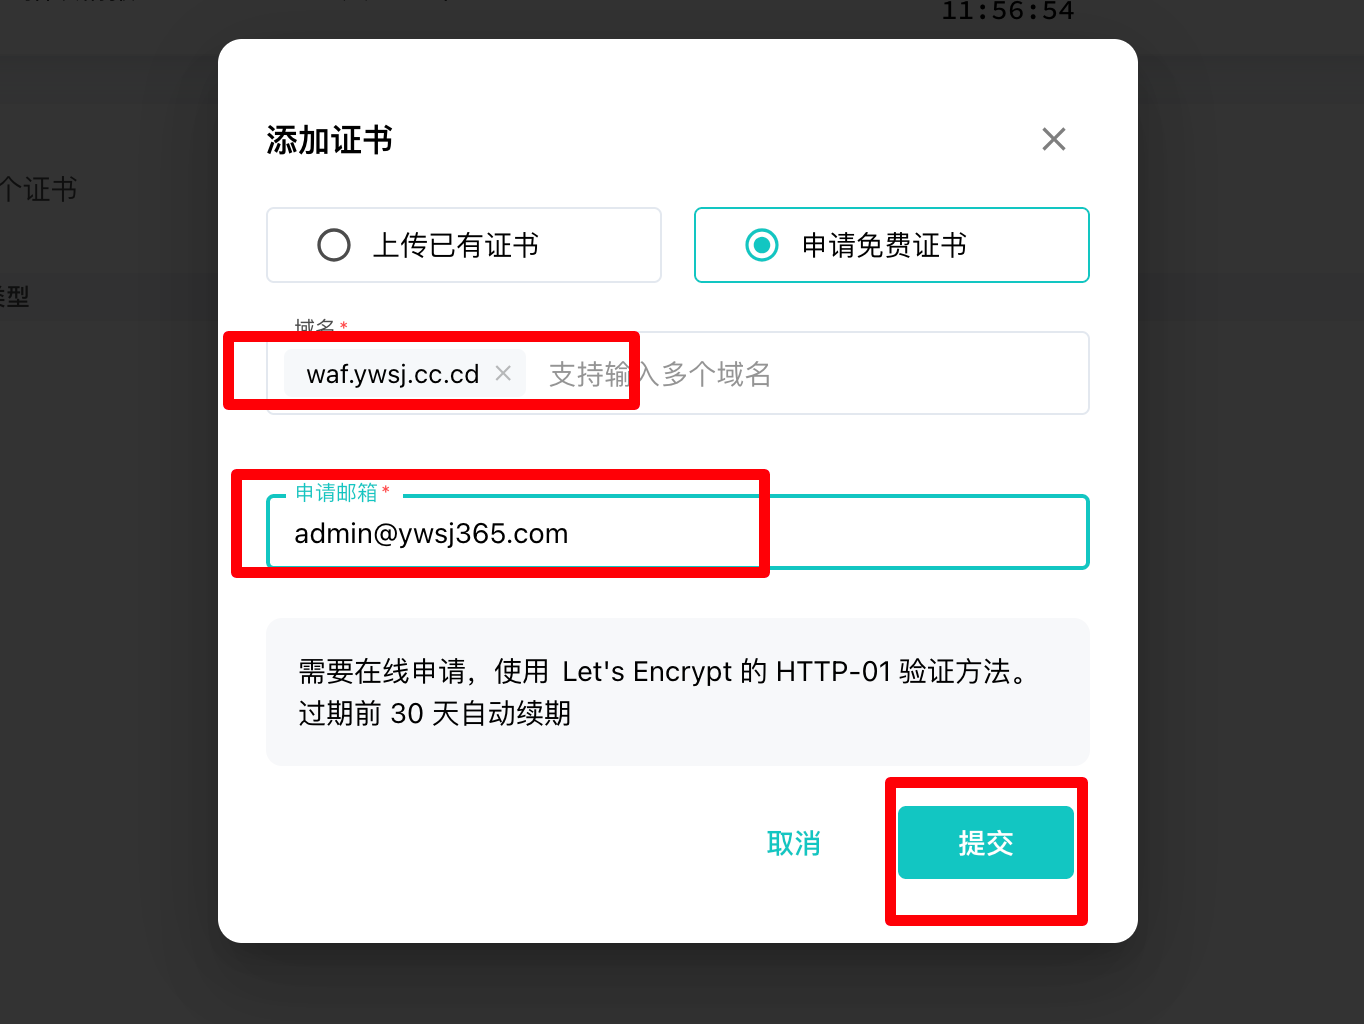
填入域名以及邮箱提交申请即可
证书申请成功-过期前30天自动续期
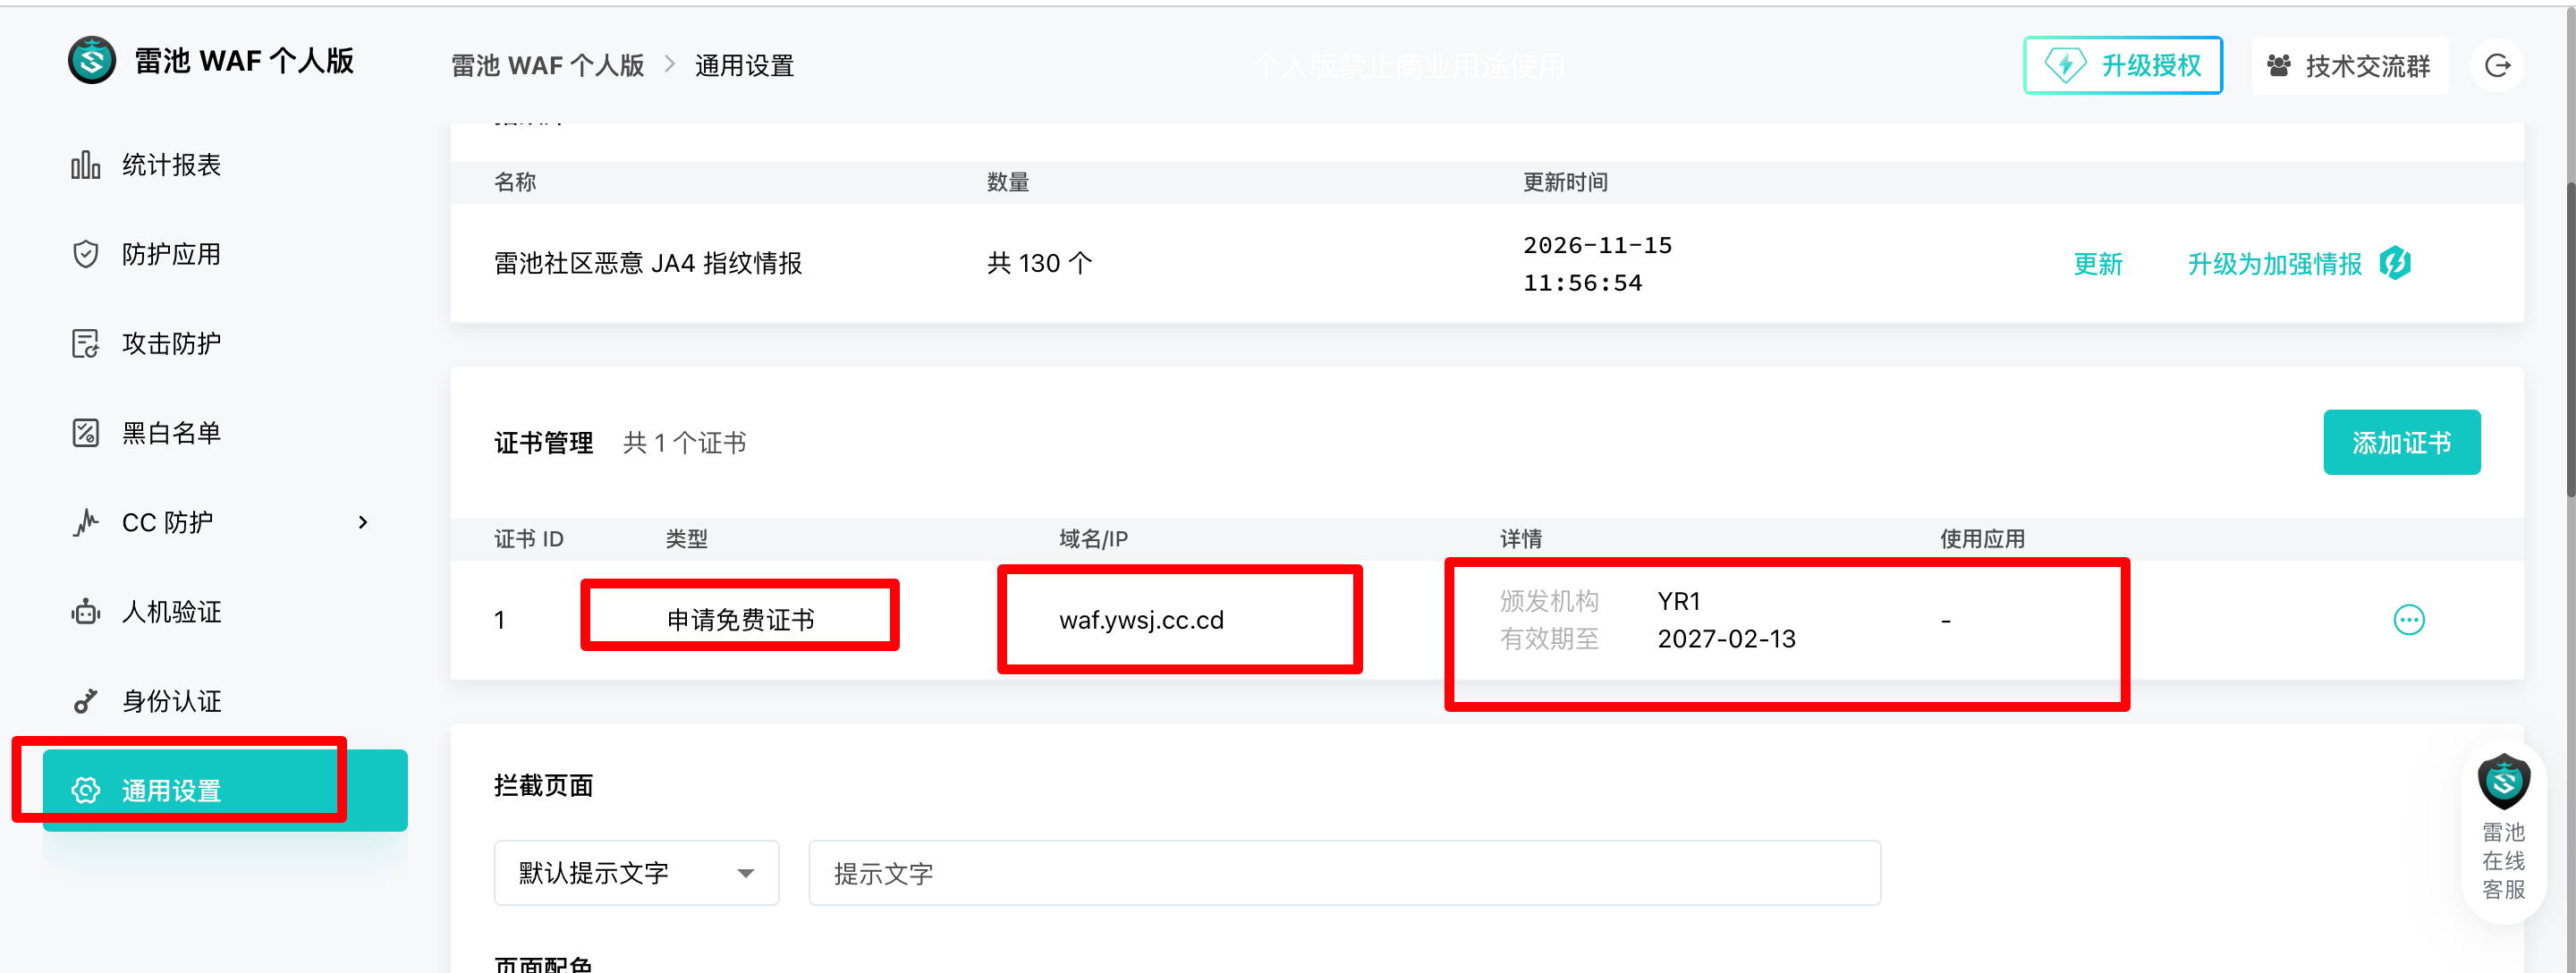
然后先把本机的web做一个防护应用
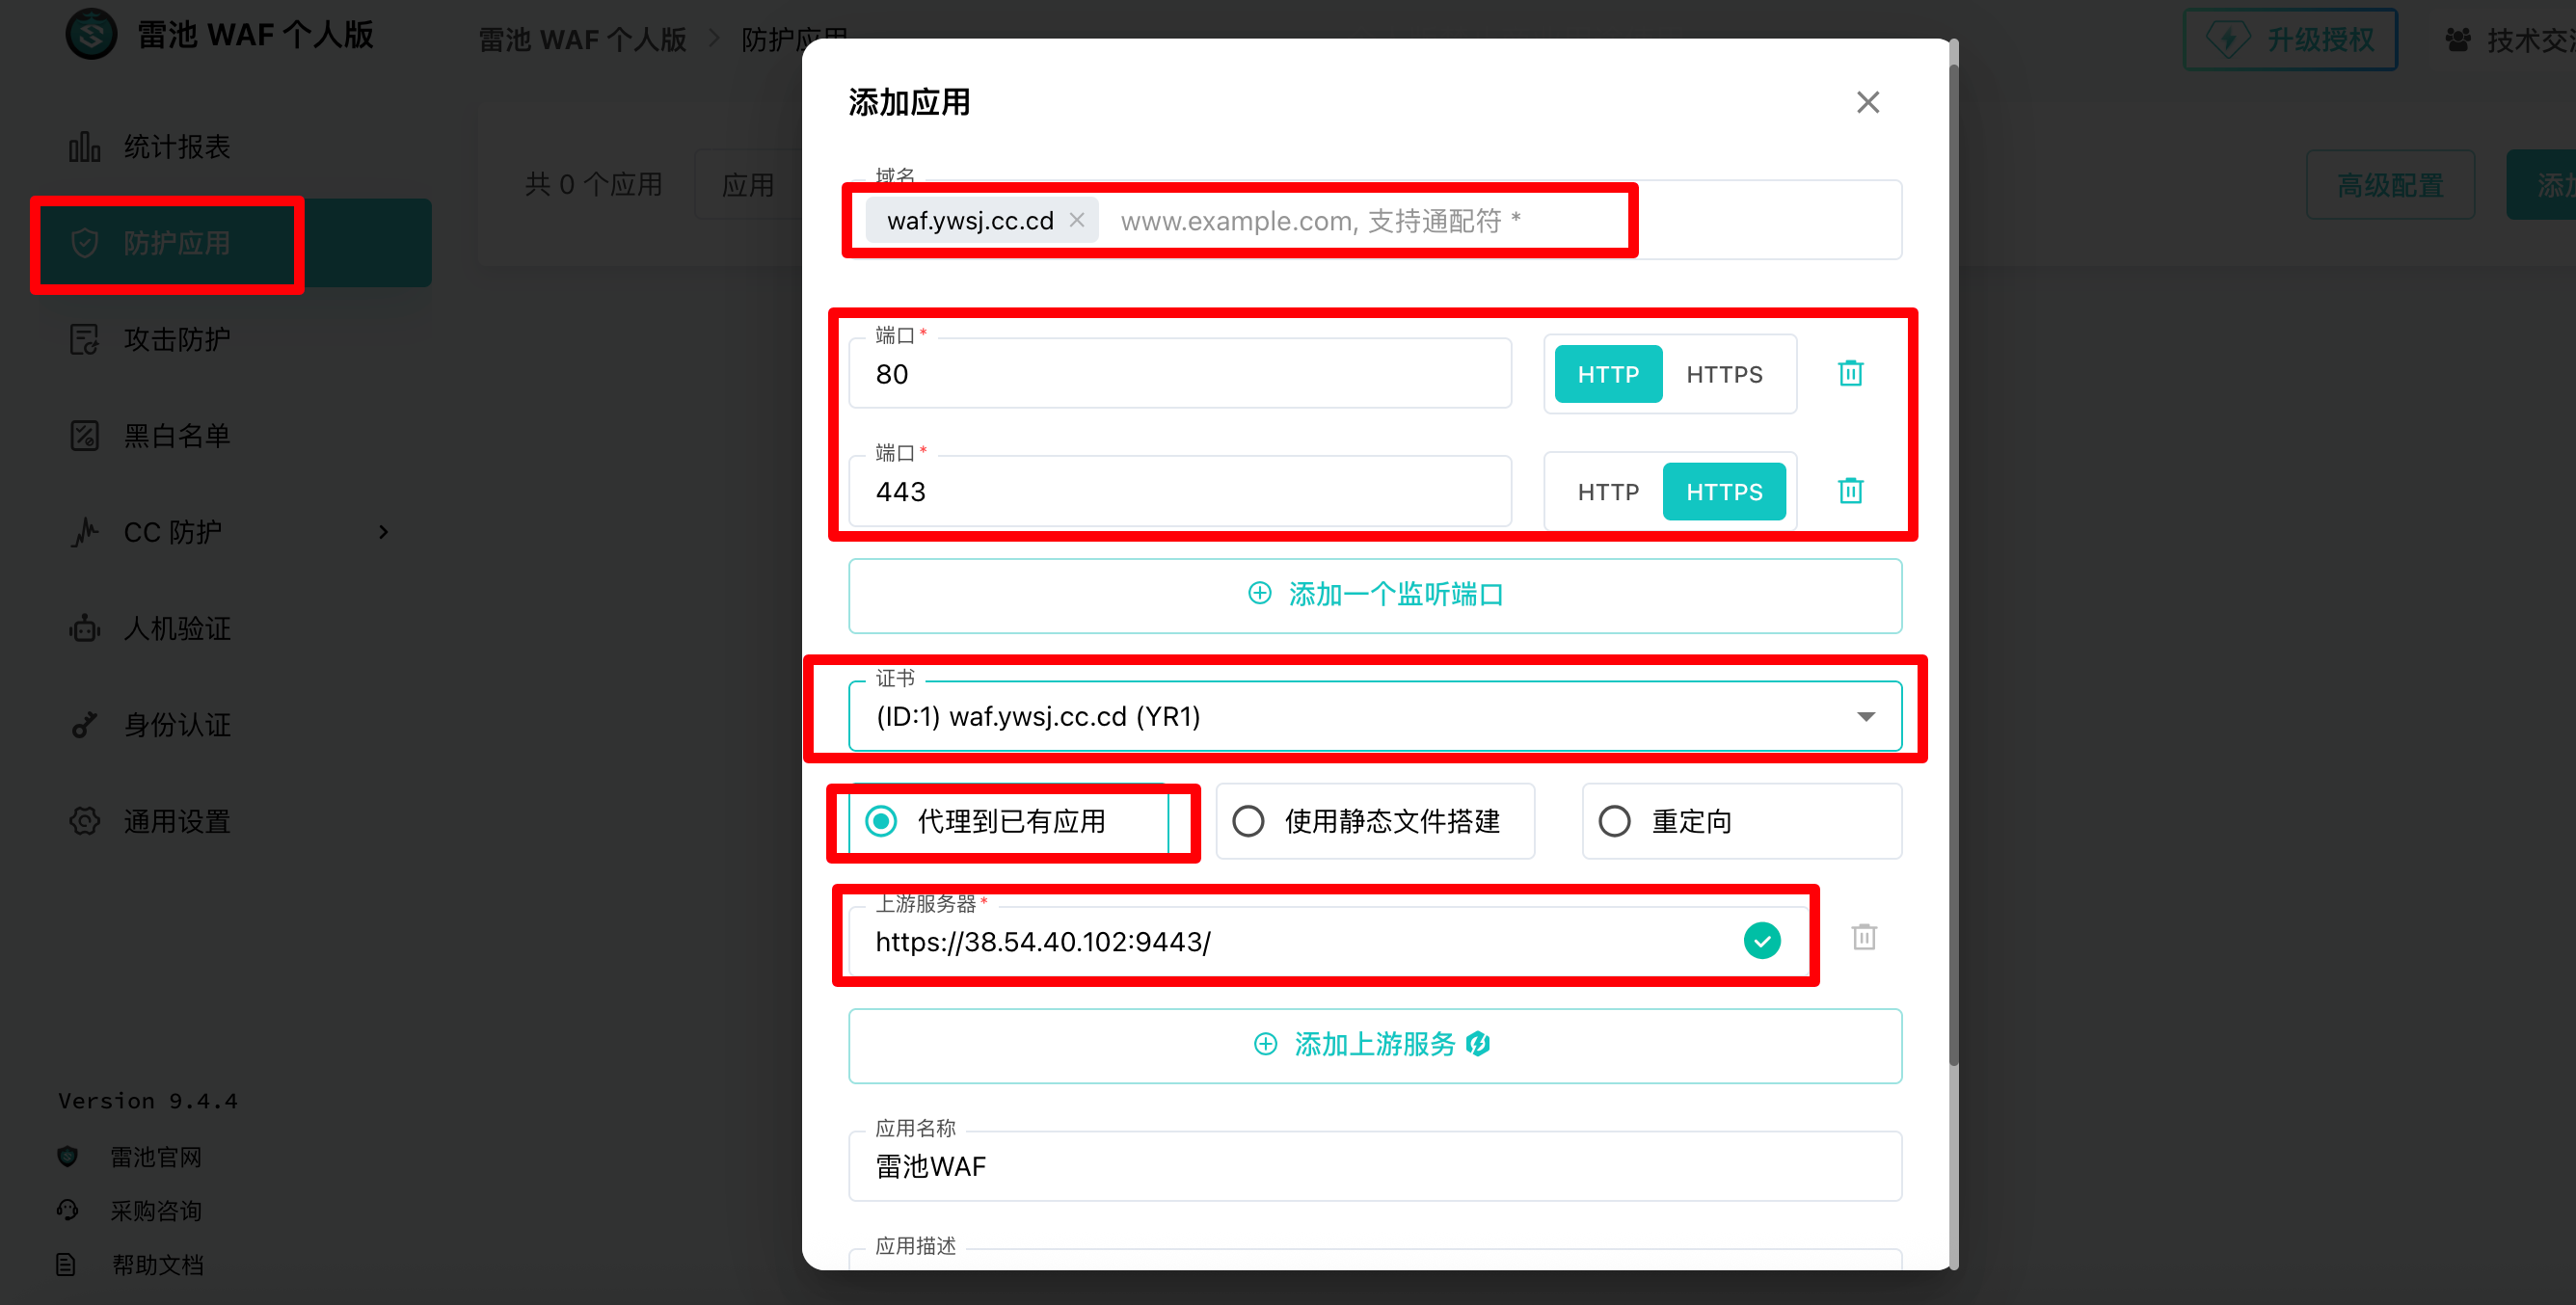
这里就起到一个nginx代理的作用
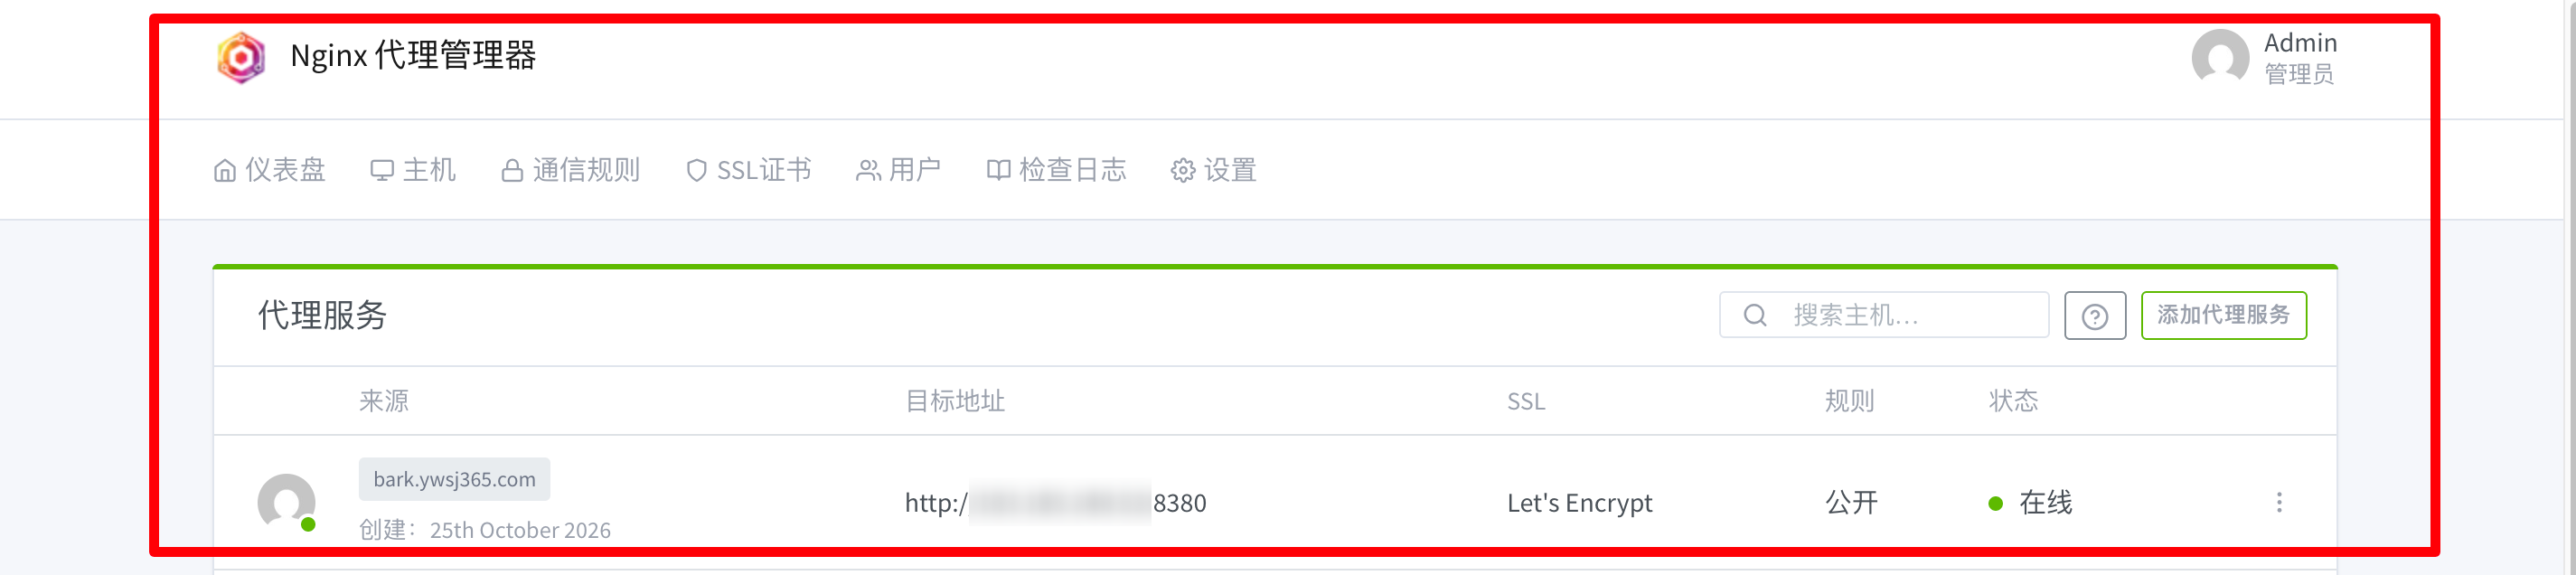
其他应用我们都可以按照以上步骤做代理使用
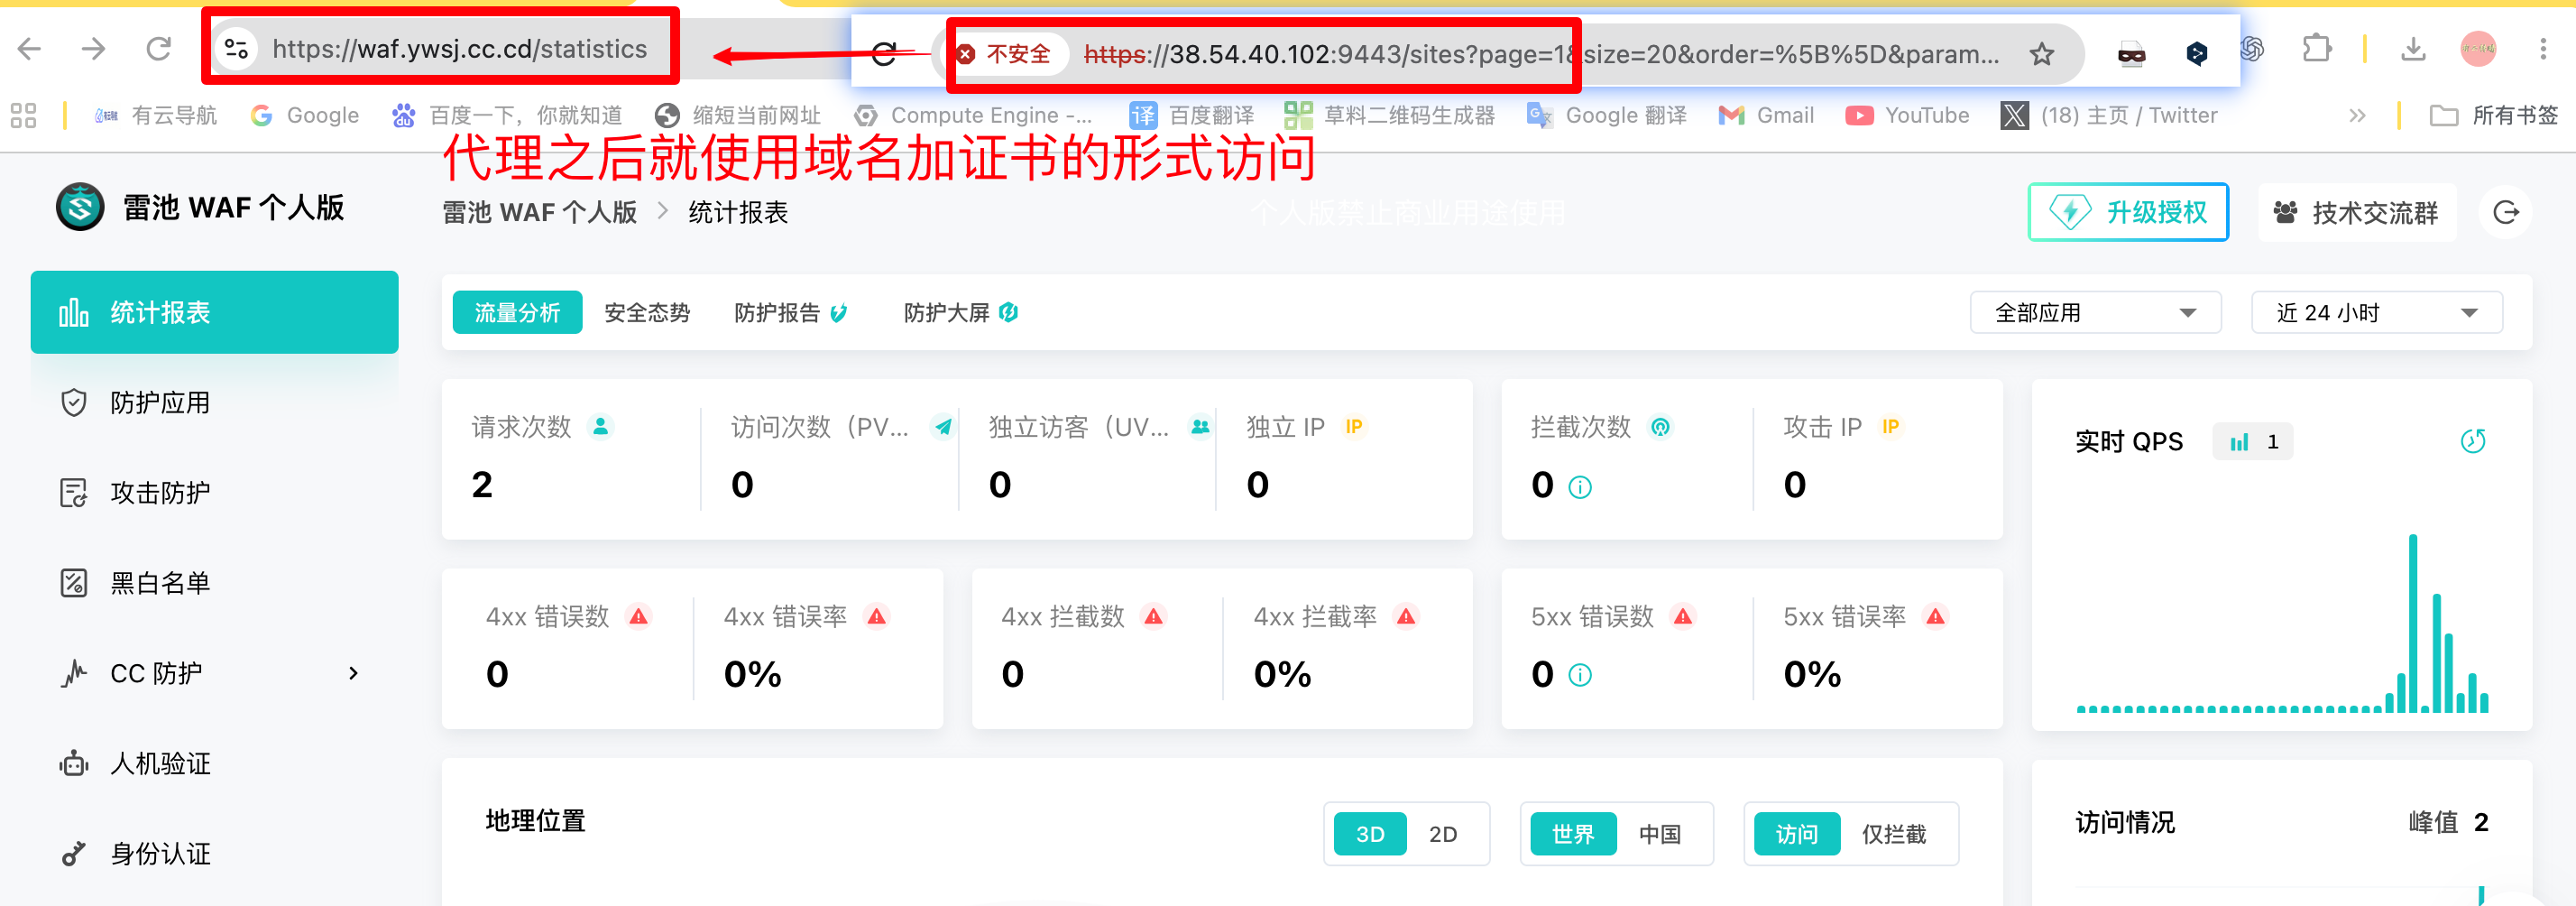
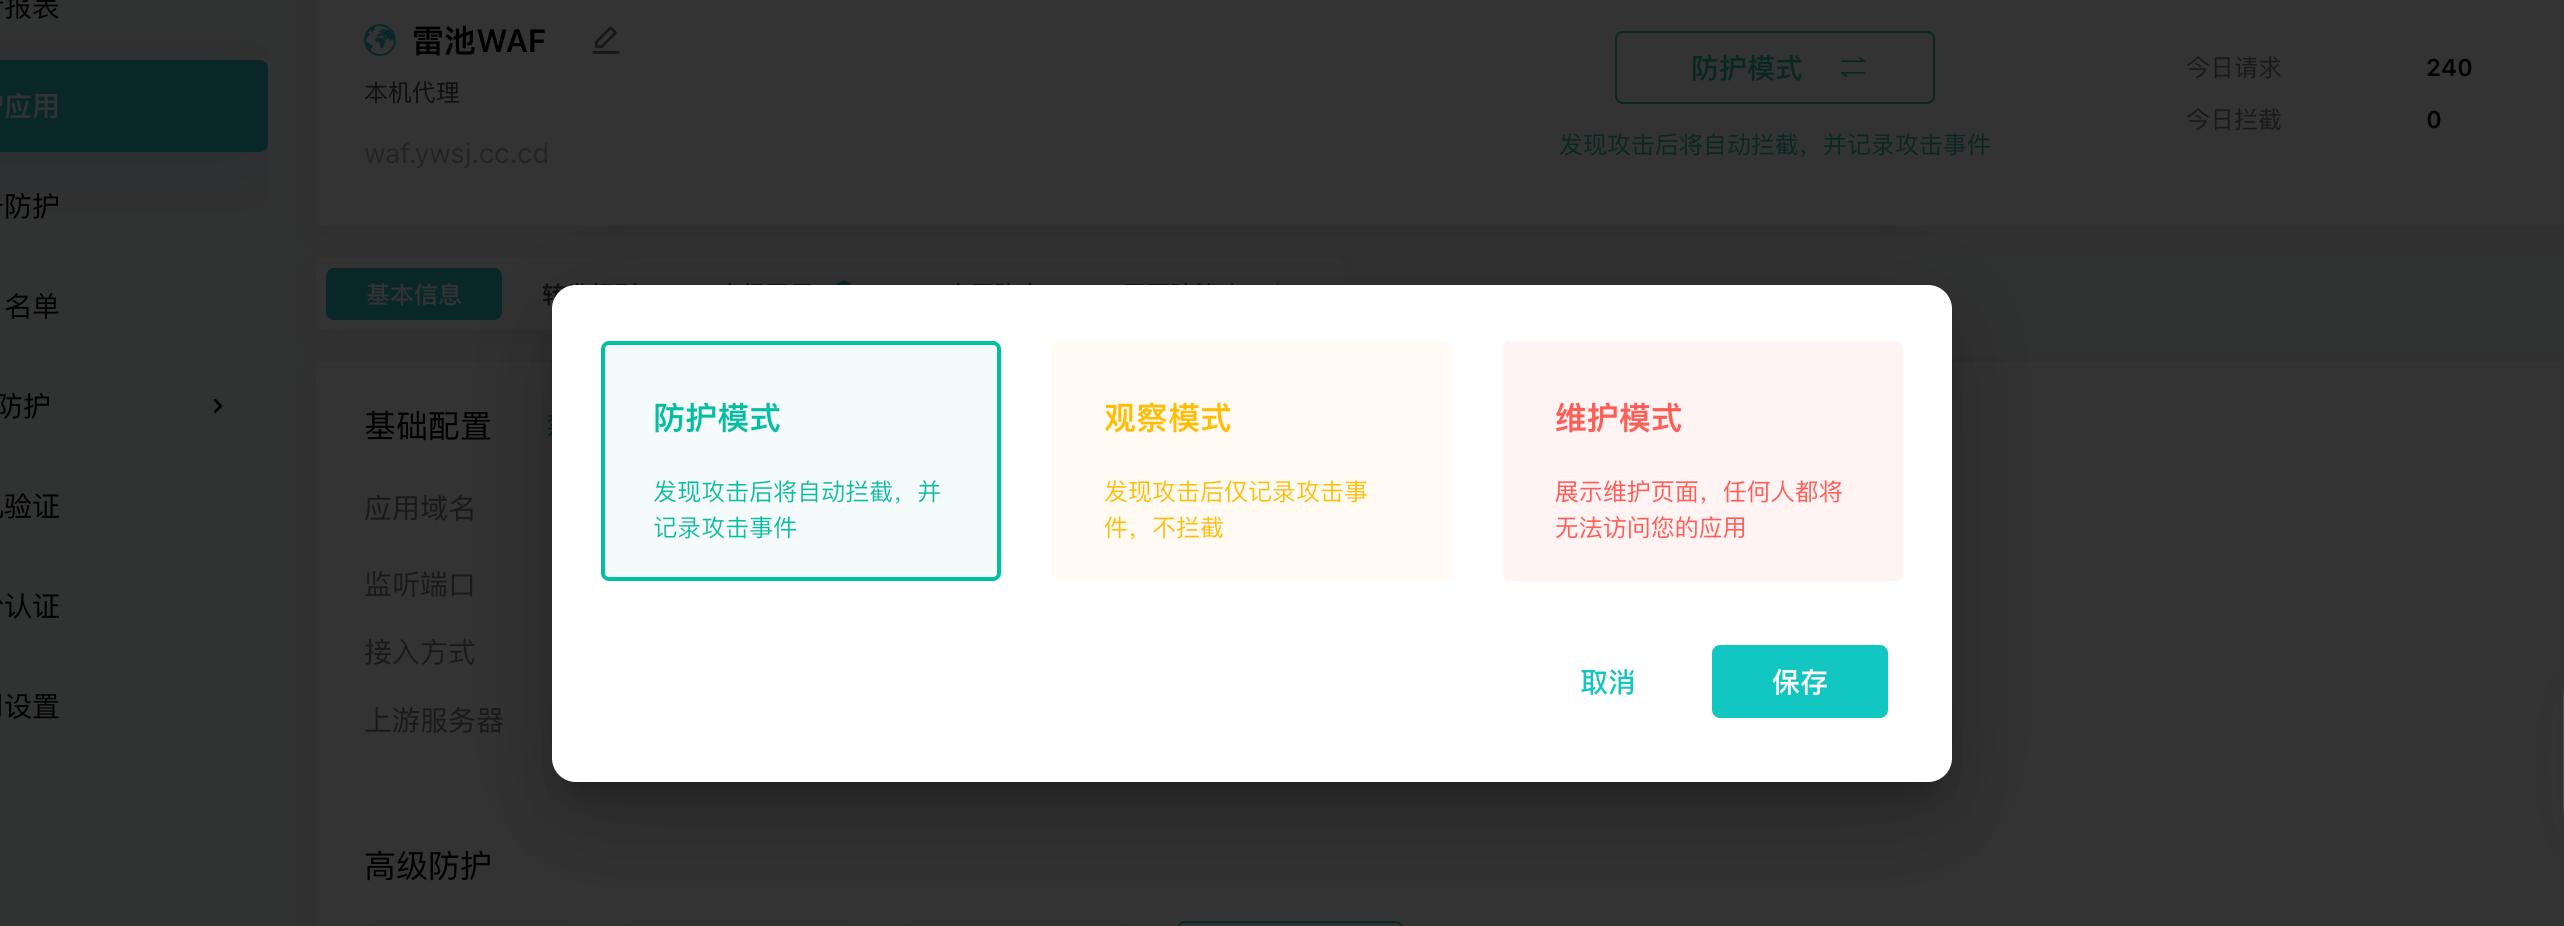
各种模式可以切换
个人用户使用社区版本完全够用
七、雷池是免费的吗?
雷池提供社区版,可以满足不少个人开发者和站长的基础 Web 安全防护需求。
根据官方文档,目前雷池提供不同的产品版本,包括社区版及其他付费版本。
不同版本在功能、性能和管理能力方面有所区别。
如果只是个人博客、小型网站或者个人开发项目,可以优先了解社区版。
如果是企业生产环境,则需要结合实际业务规模、防护需求、性能要求以及官方版本对比信息进行选择。
官方文档:
https://help.waf-ce.chaitin.cn/
项目介绍:
https://help.waf-ce.chaitin.cn/node/01973fe5-27fa-7534-a1be-b6de019cfdab
八、总结
对于个人站长和开发者来说,网站上线并不意味着工作结束,后续的安全维护同样重要。
尤其是现在各种网络攻击手段不断变化,自动化扫描、恶意爬虫、漏洞利用以及数据窃取等威胁都可能对我们的 Web 服务造成影响。
如果仅仅依靠服务器自身的防火墙,往往很难覆盖所有 Web 层面的安全风险。
而雷池 WAF 提供了一种比较方便的解决方案。
通过反向代理的方式接入网站,可以在不大幅修改原有 Web 应用的情况下,为网站增加 Web 攻击检测、CC 防护、Bot 防护、身份认证以及动态防护等能力。
对于拥有多台 VPS、运行多个 Docker 项目,或者维护个人博客和企业网站的朋友来说,完全可以考虑部署一套雷池 WAF,为自己的 Web 服务增加一道安全防线。
当然,也要提醒大家:WAF 不是万能的安全解决方案。
网站安全仍然需要从多个方面入手,包括及时更新系统和应用、修复已知漏洞、使用强密码、限制管理端口、做好数据备份,以及定期检查服务器日志。
只有将这些安全措施结合起来,才能更好地保护自己的服务器和网站。
如果你也在维护自己的 VPS 或者 NAS,不妨了解一下这款国产开源 WAF 项目——雷池(SafeLine)。
评论区